В этой статье мы рассмотрим киберразведку не с позиции компании, производящей TI-контент, а с точки зрения организаций, которые этот контент используют. Разберёмся, как она помогает бизнесу, какие задачи решает и как выстроить её процессы в компании. Давайте начнём!
Что такое киберразведка?
Киберразведка (Threat Intelligence, TI) — это процесс получения информации о злоумышленниках с целью защиты организаций. Он обеспечивает стратегические, оперативные и тактические преимущества, превращая разрозненные сведения в ценные знания для принятия решений. Этот процесс цикличен и требует постоянного обновления данных.
Зачем она нужна?
Киберразведка даёт представление о злоумышленниках на разных этапах их деятельности:
- До атаки — позволяет выявить потенциальные угрозы и подготовиться к возможным сценариям.
- Разведка инфраструктуры — помогает обнаружить попытки сбора информации о компании.
- Во время атаки — ускоряет реагирование, предотвращая развитие угрозы.
- После инцидента — анализирует атаку, извлекая уроки и усиливая защиту.
Уровни киберразведки
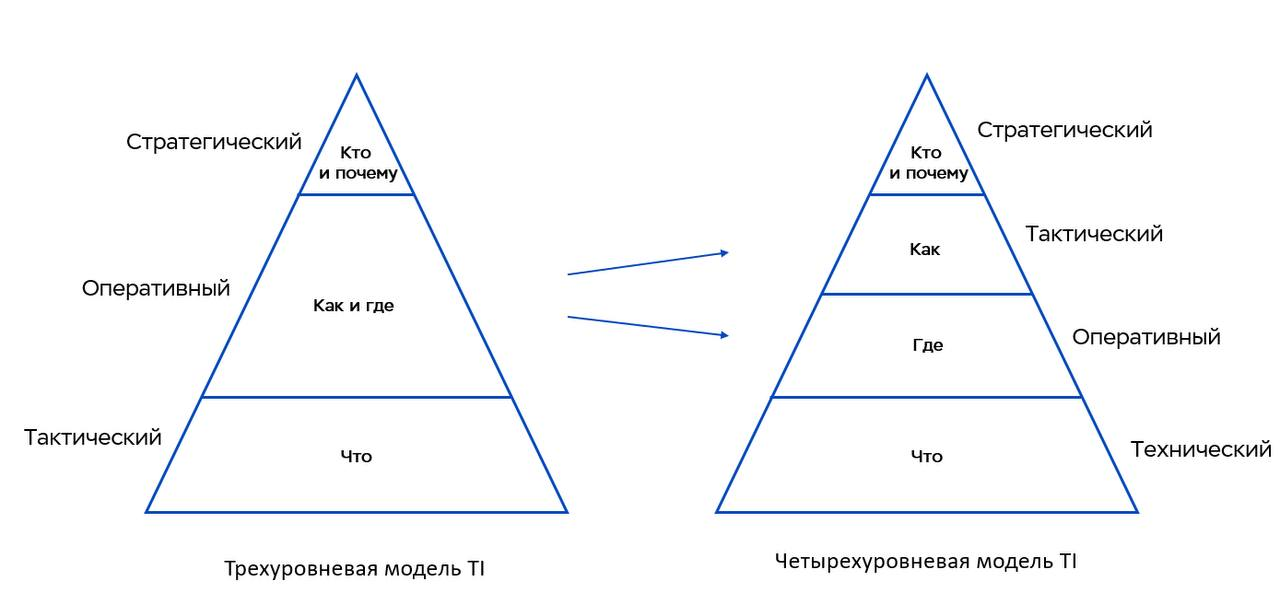
Киберразведка структурируется по уровням, различающимся масштабом задач и детализацией информации. Существуют две основные модели её организации: трёхуровневая и четырёхуровневая.
Трёхуровневая модель TI
- Стратегический уровень — отвечает на вопросы "Кто атакует?" и "Зачем?", формируя общую картину угроз.
- Оперативный уровень — описывает тактики, техники и процедуры (TTP) атакующих, помогая прогнозировать их действия и быть к ним готовыми
- Тактический уровень — анализирует технические индикаторы компрометации (IOC), уязвимости (CVE) и другие артефакты, обеспечивая детектирование атак.
Четырёхуровневая модель TI
Включает аналогичные уровни, но с уточнением:
- Стратегический — анализ глобальных угроз.
- Тактический — изучение TTP злоумышленников.
- Оперативный — фокус на конкретных угрозах организации.
- Технический — работа с IOC, CVE и другими индикаторами атак.
Разница заключается в разделении оперативного уровня на тактический и оперативный, что позволяет более детально анализировать угрозы.
Киберразведка как непрерывный процесс
Эффективная киберразведка — это не разовая мера, а постоянный процесс, который требует системного подхода, причём на каждом уровне. Для успешного функционирования TI в организации необходимо наладить цикл работы, включающий:
1. Определение требований — формирование целей на основе потребностей бизнеса.
2. Сбор данных — получение информации из внешних и внутренних источников.
3. Обработка — очистка, нормализация и обогащение данных.
4. Анализ — выявление закономерностей и подготовка разведывательных отчётов.
5. Передача информации — распространение сведений для принятия решений.
6. Обратная связь — оценка эффективности и корректировка процессов.
Вот пример использования жизненного цикла на стратегическом уровне TI:
- Определение требований — анализ групп злоумышленников, нацеленных на отрасль и регион.
- Сбор данных — изучение аналитических отчётов и профильных публикаций.
- Обработка — фильтрация и структурирование информации.
- Анализ — составление ландшафта угроз.
- Передача информации — подготовка стратегических отчётов для топ-менеджмента.
- Обратная связь — корректировка стратегии защиты.
С чего начать внедрение TI в компании?
Стратегический уровень: кто и почему атакует?
- Определите актуальные угрозы.
- Используйте отчёты аналитических компаний для формирования ландшафта угроз.
- Документируйте риски и угрозы в стратегических отчётах.
Тактический уровень: как атакуют?
- Изучите используемые злоумышленниками TTP.
- Проанализируйте даркнет форумы.
- Проведите анализ утечек.
Оперативный уровень: где искать угрозы?
- Определите TTP, не охваченные текущим мониторингом.
- Настройте детектирование в SIEM, IDS, EDR на основе выявленных техник.
- Используйте данные для Threat Hunting.
Технический уровень: как анализировать данные?
- Разверните платформу для хранения и обработки данных (MISP, OpenCTI).
- Подключите внешние и внутренние фиды TI.
- Подключите внешние и внутренние фиды TI.
Оцените эффективность фидов от Snake CTI — они обладают низким уровнем ложных срабатываний и высоким контекстом, адаптированным под российский регион. Snake CTI легко интегрируются с MISP и ELK. Попробуйте их в пилотном режиме, чтобы убедиться в преимуществах системы!
Итог
Киберразведка — это важный элемент кибербезопасности, позволяющий выявлять угрозы на разных этапах активности злоумышленников и своевременно реагировать на инциденты. Системный подход к киберразведке помогает:
- укреплять защиту компании перед лицом современных угроз;
- обеспечивать знания, необходимые для быстрого и правильного принятия решений.
Внедрение процессов TI требует постоянного развития и адаптации, но в долгосрочной перспективе оно значительно повышает устойчивость бизнеса к кибератакам.
- укреплять защиту компании перед лицом современных угроз;
- обеспечивать знания, необходимые для быстрого и правильного принятия решений.
Внедрение процессов TI требует постоянного развития и адаптации, но в долгосрочной перспективе оно значительно повышает устойчивость бизнеса к кибератакам.
