В этой статье мы рассмотрим ключевые события, связанные с российским ландшафтом киберугроз за последний квартал. Вы узнаете о ключевых новостях, утечках данных из российских компаний и свежих уязвимостях в различном ПО.
Ключевые моменты
- Масштабные DDoS-атаки нарушили работу интернета и сервисов в жилых и коммерческих зданиях ПИК
- Утечка данных пользователей Keenetic привела к раскрытию конфиденциальной информации, включая Wi-Fi пароли и ключи шифрования
- Хакерские группировки активизировались: зафиксированы компрометации крупных организаций
- Крупная утечка данных устройств FortiGate, а также RCE уязвимость в FortiOS
- Значительная часть утечек баз данных была инициирована одной хакерской группировкой — «Silent Crow», атаковавшей крупные организации, включая Ростелеком и ДИТ Москвы
- Квартал отметился большим количеством критических уязвимостей
События на российском ландшафте угроз
Интернет-провайдер Lovit подвергся мощной DDoS атаке
21 марта 2025 года жители домов крупнейшего российского застройщика «ПИК» в Москве и Санкт-Петербурге испытали проблемы с доступом к домашнему интернету и домофонам в подъездах, также со сбоями столкнулись коммерческие организации, расположенные в пострадавших зданиях, так как у них не работали терминалы для оплаты и бонусные системы.
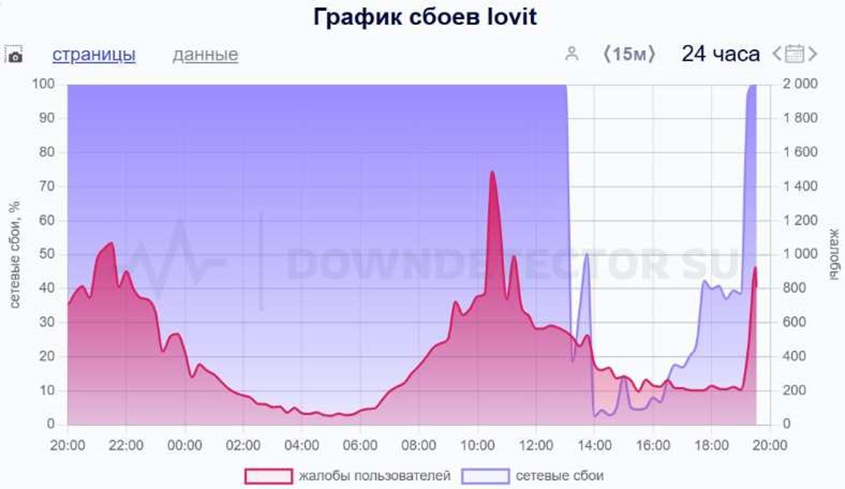
График сбоев Lovit
Причиной данных сбоев стала масштабная DDoS атака от группировки It Army Of Ukraine. Атака продолжалась вплоть до 28.03.2025, по информации Роскомнадзора на пике мощность атаки составила до 219,06 Гбит/с и 22,39 млн пакетов в секунду. Также по информации от злоумышленников, в данной атаке использовался инструмент Gorgon Stress, которая ранее не была замечена в арсенале ITAoU.
Источник: https://xakep.ru/2025/03/24/nelovit/
Компания Keenetic сообщила об утечке данных пользователей
Производитель сетевого оборудования, компания Keenetic, предупреждает пользователей, зарегистрировавшихся до 16 марта 2023 года, о несанкционированном доступе к БД своего мобильного приложения. В середине марта 2023 года независимый ИБисследователь уведомил Keenetic о том, что БД официального мобильного приложения могла быть скомпрометирована. После проверки специалисты устранили проблему 15 марта 2023 года.
28 февраля 2025 года компании стало известно, что часть информации из базы данных была раскрыта CМИ CyberNews. По утверждению анонимного источника CyberNews, суммарно утечка включает:
- 1 034 920 записей, которые содержат обширные данные о пользователях: email-адреса, имена, локали, идентификаторы Keycloak, Network Order ID, Telegram Code ID;
- 929 501 запись с подробной информацией об устройствах: SSID и пароли от Wi-Fi открытым текстом, модели устройств, серийные номера, интерфейсы, MAC-адреса, доменные имена для внешнего доступа, ключи шифрования и многое другое;
- 558 371 запись о конфигурациях устройств, включая данные о доступе пользователей, уязвимые перед брутфорсом пароли с хешированием MD5, назначенные IP-адреса и расширенные настройки маршрутизатора;
- исчерпывающие служебные логи, содержащие более 53 869 785 записей, среди которых можно найти имена хостов, MAC-адреса, IP-адреса, сведения о доступе и даже флаги owner_is_pirate.
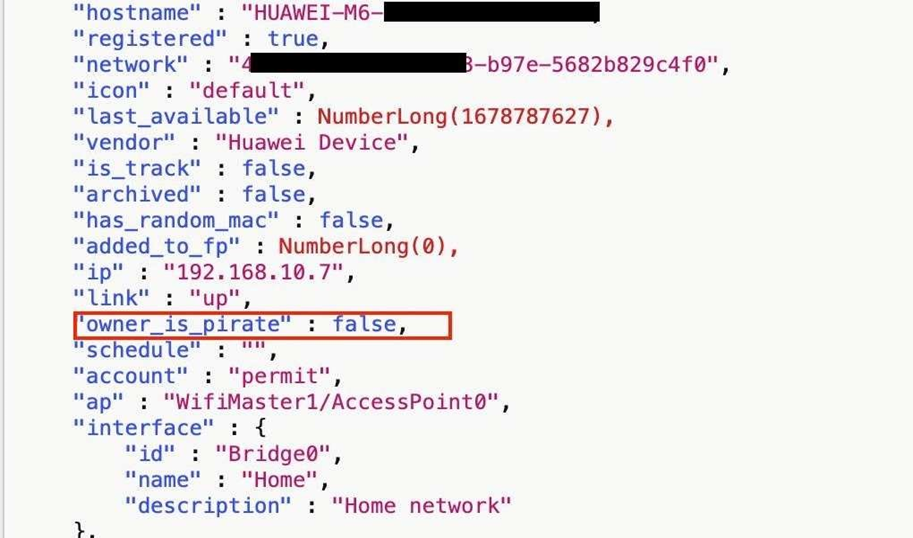
Фрагмент данных доступных в утечке
Источники:
https://xakep.ru/2025/03/21/keenetic-leak/
https://xakep.ru/2025/03/25/keenetic-leak-details/
НКЦКИ сообщает о возможной компрометации ЛАНИТ
ФинЦЕРТ Банка России уведомил организации кредитно-финансового сектора о вероятной компрометации компаний «Лантер» и ООО «ЛАН АТМсервис», входящих в группу компаний «Ланит». Национальный координационный центр по компьютерным инцидентам (НКЦКИ) рекомендовал срочную смену паролей и ключей, используемых для доступа к системам, которые функционируют в центрах обработки данных «Ланит». Также отмечалось, что часть информации зашифрована и из инфраструктуры компании рассылаются вредоносные письма.
Эксперты F6 считают, что, судя по косвенным признакам, за атакой стоит украинская группировка Shadow. Это подтверждается связью некоторых доступных IoC c группировками активность которых связывают с группировкой Shadow.
Источник: https://www.itsec.ru/news/nkzki-soobshayet-o-vozmozhnoy-komplrometazii-lanit
Активность группировки Silent Crow
Хакерская группировка Silent Crow в начале 2025 года заявила о серии кибератак на крупные российские организации. Хакеры сообщили о 8 взломах за 1 квартал 2025. Silent Crow действует скрытно, публикуя заявления о взломах в Telegram-каналах и предоставляя фрагменты данных в качестве доказательств. Группировка известна своим саркастическим стилем и критикой работы служб информационной безопасности атакуемых организаций. Список опубликованных БД:
- Центральная база данных граждан Москвы и МО "ДИТ Москвы";
- ИС УДРВС "ДИТ Москвы"; - Росреестр;
- Российский филиал "Kia";
- Национальная команда реагирования на киберинциденты Республики Беларусь;
- Закупки ПАО Ростелеком (zakupki.rostelecom.ru);
- АльфаСтрахование-жизнь;
- Клуб клиентов Альфа-Банка (club.alfabank.ru).
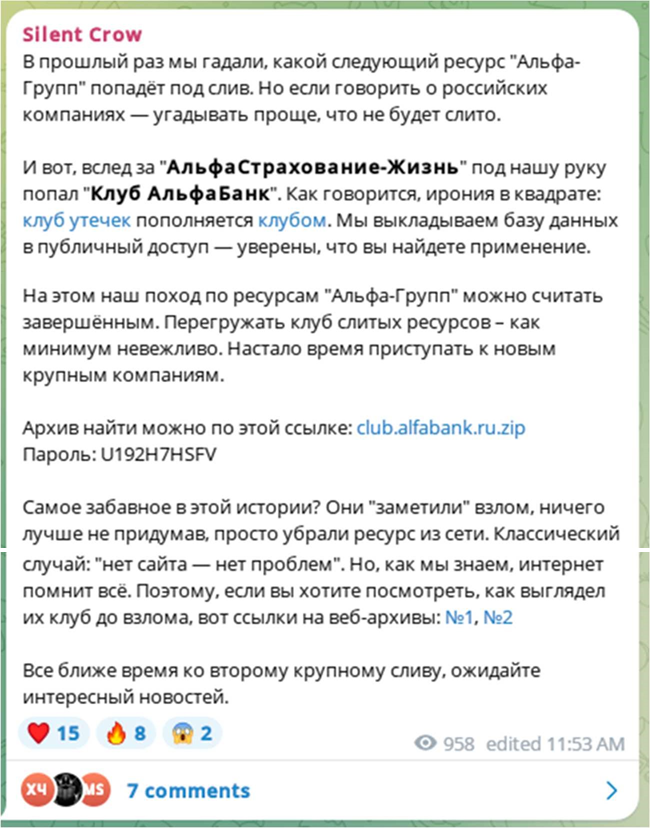
Публикация из Telegram канала группировки
Атаки шифровальщиков на инфраструктуру Лукойл
26 марта 2025 года, компания «Лукойл» подверглась хакерской атаке, из-за которой пользователи сообщали о проблемах с безналичными расчетами за топливо. По информации СМИ, компания пострадала от атаки шифровальщика, но критическая инфраструктура не затронута.
Атака была обнаружена утром 26 марта, когда сотрудники компании увидели на экранах рабочих компьютеров «странное сообщение о поломке, подозрительно похожее на взлом». После этого якобы поступило распоряжение «не заходить в рабочие аккаунты, используя логины и пароли, чтобы избежать утечки данных». Также ряд СМИ сообщало о том, что работа офисов на Сретенском бульваре, Якиманке и Покровском бульваре была парализована, сотрудники не могли воспользоваться электронными пропусками.
Источник: https://xakep.ru/2025/03/27/lucoil-attack/
Устройства FortiGate под ударом: утечка данных и новая критическая уязвимость
В январе 2025 года хакерская группировка Belsen Group опубликовала в даркнете архив объёмом 1,6 ГБ, содержащий конфиденциальные данные более 15 000 устройств FortiGate. Среди информации — IPадреса, конфигурационные файлы, VPN-учётные данные и пароли в открытом виде. Согласно анализу эксперта Кевина Бомонта, утечка связана с эксплуатацией уязвимости CVE-2022-40684, обнаруженной ещё в 2022 году, которая позволяла обходить аутентификацию на устройствах FortiGate. Хотя уязвимость была исправлена, данные были опубликованы только спустя два года, что вызывает обеспокоенность по поводу возможного использования устаревших, но всё ещё актуальных данных.
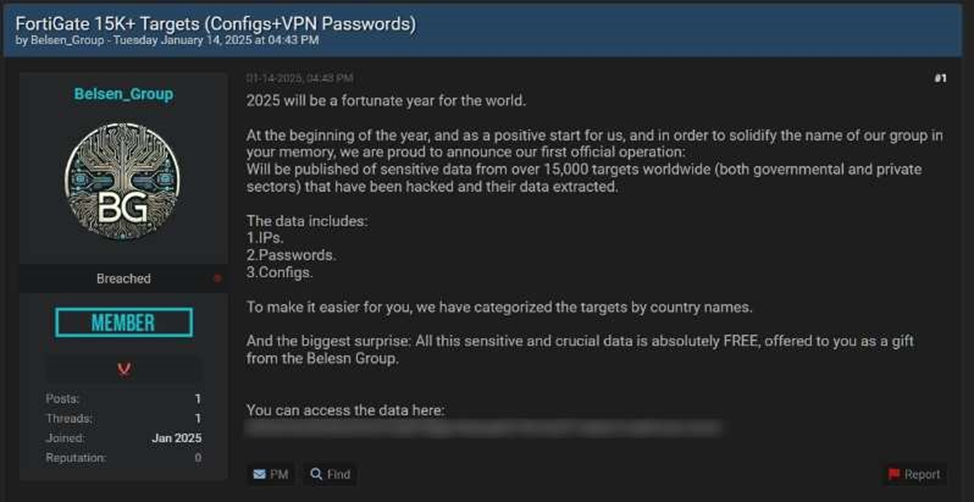
Информация об уязвимости с одного из форумов
Также, в январе 2025 года была обнаружена новая критическая уязвимость CVE-2024-55591 в FortiOS. Она позволяет злоумышленникам получить права супер-администратора на устройствах FortiGate без аутентификации, используя уязвимость при проверке инициализации WebSocket-соединения. Fortinet выпустила обновления для устранения этой проблемы, однако значительное количество устройств остаётся уязвимым, что подчёркивает необходимость срочного обновления систем безопасности.
Источник:
https://xakep.ru/2025/01/16/belsen-group-fortigate/
https://www.securitylab.ru/news/555927.php
Утечки баз данных
В этом разделе представлены основные утечки баз данных компаний, зафиксированные в течение первого квартала. Обзор охватывает размеры утечек и их состав.
Росреестр
В свободный доступ был выложен фрагмент базы данных, содержащий 81 990 606 строк:
- ФИО,
- адрес эл. почты (401 тыс. уникальных),
- телефон (7,5 млн. уникальных),
- адрес,
- паспортные данные,
- дата рождения,
- СНИЛС,
- дата,
- компания.
Заявляется, что общий объём утечки составил более 2 млрд. строк. Актуальность данных – 10.03.2024
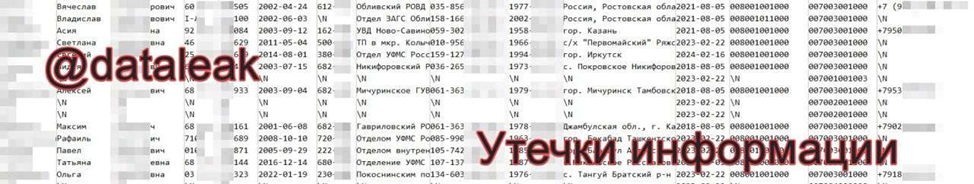
Фрагмент утечки базы данных
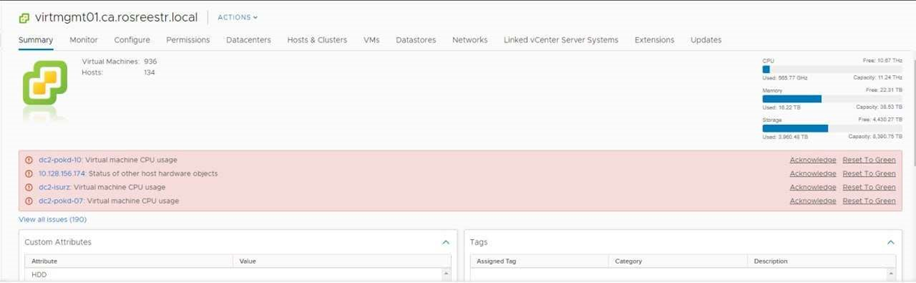
Судя по скриншотам появившимся вместе с утечкой, злоумышленники получили доступ к среде виртуализации Росреестр.
Интернет-магазин товаров для спорта КАНТ
В открытый доступ был выложен фрагмент базы данных, содержащий около 300 тыс. записей, предположительно относящийся к интернетмагазину kant.ru:
- ФИО,
- адрес эл. почты (734 тыс. уникальных),
- телефон (726 тыс. уникальных),
- адрес доставки,
- хешированный пароль,
- частичный номер банковской карты,
- дата.
Актуальность данных – 24.12.2024
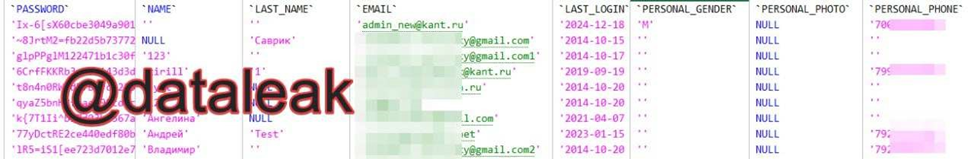
Фрагмент утечки базы данных
КИА Россия
В открытый доступ были выложены фрагменты двух таблиц, предположительно полученные из ИТ-инфраструктуры официального представительства «КИА Россия и СНГ» (kia.ru):
- ФИО,
- адрес эл. почты (172 тыс. уникальных),
- телефон (448 тыс. уникальных),
- дата рождения,
- текст обращения,
- хешированный пароль,
- IP-адрес,
- дата.
Актуальность данных – 13.09.2024
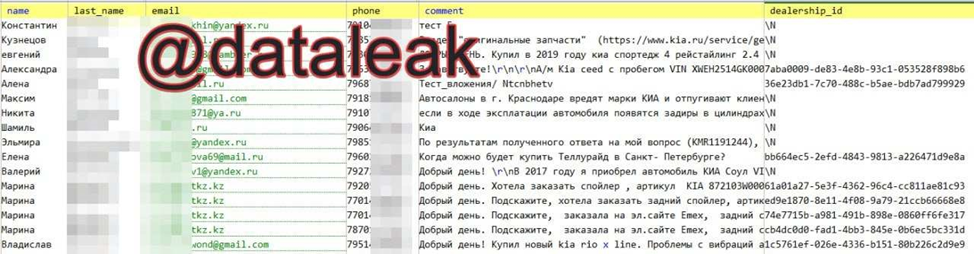
Фрагмент утечки базы данных
АльфаСтрахование-Жизнь
Хакерская группировка «Silent Crow» заявила о взломе компании «АльфаСтрахование-Жизнь», в качестве доказательств предоставив фрагменты дампов баз данных из lifepoint.club – портала для сотрудников. Дамп содержит 173 тыс. строк:
- адрес эл. почты (173 тыс. уникальных),
- телефон (484 тыс. уникальных).
Актуальность данных – 15.06.2024
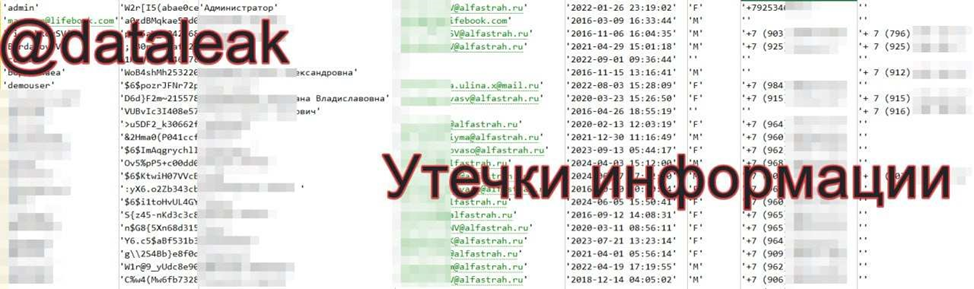
Фрагмент утечки базы данных
Ростелеком
Хакерская группировка «Silent Crow» заявила о взломе компании «Ростелеком». Со слов хакеров, они выгрузили базы сайтов company.rt.ru, zakupki.rostelecom.ru. Дамп содержит:
- адрес эл. почты (154 тыс. уникальных),
- телефон (101 тыс. уникальных).
Актуальность данных – 20.09.2024
В «Ростелекоме» заявили, что «ранее фиксировали инциденты ИБ у одного из подрядчиков» и допустили связь этих инцидентов с утечкой. Утверждается, что «утечки особо чувствительных персональных данных не было».
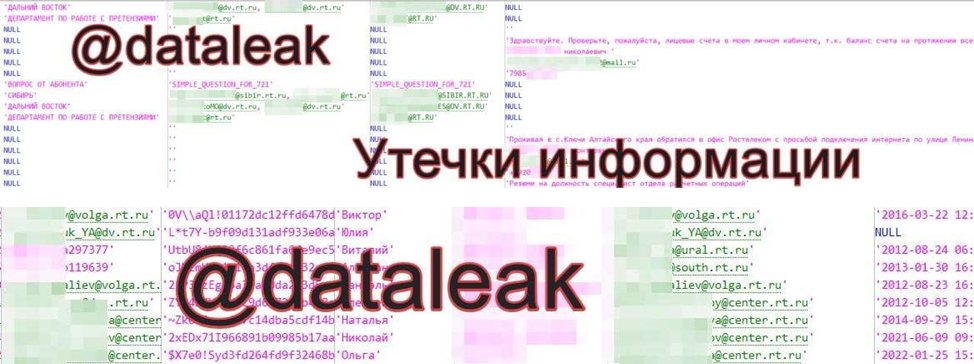
Фрагмент утечки базы данных
ДИТ города Москвы
В открытый доступ был выложен фрагмент базы данных, предположительно Департамента информационных технологий (ДИТ) города Москвы. Хакеры утверждают, что данные были выгружены из информационной системы управления данными в распределительной вычислительной среде (ИС УДРВС). Опубликованный фрагмент размером 1 млн. строк содержит:
- ФИО
- адрес эл. почты (363 тыс. уникальных),
- телефон (684 тыс. уникальных),
- пол,
- дата рождения,
- адрес,
- паспортные данные,
- место рождения.
Актуальность данных – 25.08.2023
Некоторое время спустя та же группировка выложила ещё один фрагмент другой базы ДИТ. Фрагмент с 10 млн записей содержит те же поля, что и предыдущий.
Актуальность данных - также 08.2023
Вероятно, это не новая утечка, а новые фрагменты ранее выгруженных базы данных. В апреле прошлого года хакеры из «DumpForums» заявили, что взломали сервера ДИТ и выгрузили базы данных общим объёмом около 40 ТБ.
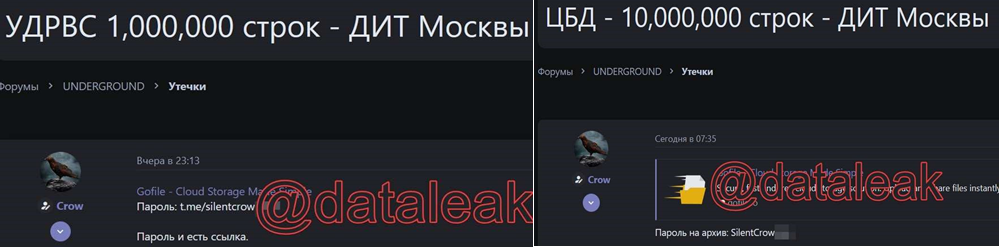
Публикация базы данных на форуме утечек
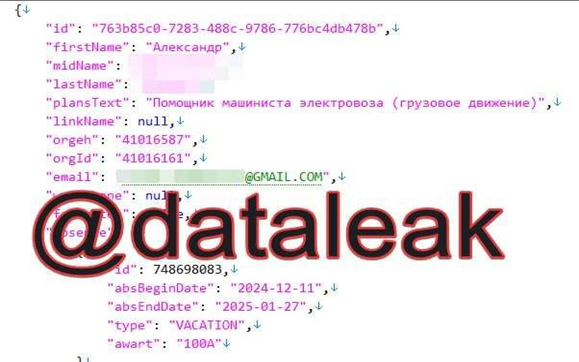
Портал работников ОАО «РЖД»
В свободный доступ был выложен json-файл, предположительно содержащий данные сотрудников ОАО «РЖД». Источник утверждает, что данные получены из сервисного портала работников my.rzd.ru.
Файл содержит 572 731 запись:
- ФИО,
- должность,
- адрес эл. почты (иногда на доменах nrr.rzd.ru, dzv.rzd.ru, orw.rzd),
- рабочий телефон.
Актуальность данных – 13.01.2025
Ранее утечки персональных данных сотрудников ОАО «РЖД» фиксировались в 2020 году, также известны другие утечки компании за 2020-2023 год.
Фрагмент утечки базы данных
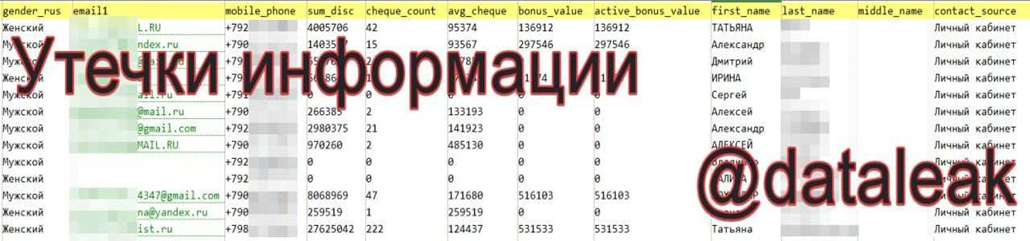
Сеть магазинов Selgros
Стало известно, что хакеры получили доступ к данным покупателей предположительно сети магазинов «Selgros Cash$Carry» (selgros.ru). Данные предположительно выгружены из CRM программы лояльности, т.к. в дампе присутствует информация по бонусным баллам, средним чекам и скидкам. Выгружено более 624 тыс. записей:
- ФИО
- телефон (621 тыс. уникальных),
- адрес эл. почты (527 тыс. уникальных),
- пол,
- дата рождения.
Актуальность данных – 04.03.2025.
Фрагмент утечки базы данных
Стоит отметить, что в 1 квартале немалая доля утечек опубликована одной группировкой – «Silent Crow»:
• Ростелеком;
• КИА Россия и СНГ;
• АльфаСтрахование-Жизнь;
• ДИТ города Москвы,
• Клуб клиентов Альфа-банка (не представлен в отчете).
Новые уязвимости
В этом разделе представлены ключевые уязвимости, выявленные за последний квартал. Каждая уязвимость была рассмотрена с точки зрения её критичности, методов эксплуатации и наличия POC. Актуальная информация позволяет оценить риски и принять меры по защите информационных систем. Стоит отметить, что первый квартал отметился большим количеством критических уязвимостей.
Уязвимость нулевого дня на устройствах FortiGate (CVE-2024-55591)
CVSS: 9.8
Об уязвимости: В FortiOS и FortiProxy, продуктах компании Fortinet, обнаружена уязвимость, связанная с обходом аутентификации. Затронуты версии FortiOS с 7.0.0 по 7.0.16, FortiProxy с 7.0.0 по 7.0.19 и FortiProxy с 7.2.0 по 7.2.12.
POC: https://github.com/exfil0/CVE-2024-55591-POC
Эксплуатация: Уязвимость позволяет удалённому не аутентифицированному злоумышленнику получить права суперадминистратора на уязвимом устройстве путём отправки специально сформированных запросов к модулю Node.js websocket. Более подробно читайте в статье: https://xakep.ru/2025/02/18/fortios-bypass/
Исправление: Всем пользователям рекомендуется как можно скорее провести обновление FortiOS и FortiProxy до исправленных версий.
IngressNightmare: критическая уязвимость NGINX (CVE-2025-1097, CVE-2025-1098, CVE-2025-24514 и CVE-2025-1974)
CVSS: 8.8
Об уязвимости: Специалисты компании Wiz выявили четыре критические уязвимости под названием IngressNightmare в контроллере Ingress Nginx (популярный компонент Kubernetes, который выступает в роли балансировщика нагрузки и обратного прокси, а также проверяет входящие объекты перед их применением) для Kubernetes, позволяющие злоумышленникам удалённо выполнять произвольный код (RCE) и получать контроль над кластерами.
POC: https://github.com/sandumjacob/IngressNightmare-POCs
Эксплуатация: Злоумышленники с помощью уязвимостей CVE-20251097, CVE-2025-1098, CVE-2025-24514 и CVE-2025-1974 могут добиться выполнения своего кода на серверах облачных систем, использующих платформу Kubernetes, и получить полный привилегированный доступ к кластеру Kubernetes. Технически суть уязвимости состоит в отправке AdmissionReview запроса на Validating эндпоинт Admission Controller'ов с вредоносной конфигурацией, которая в последствии будет сохранена во временный файл и валидирована (nginx -t). Обработка запроса и инжект вредоносной конфигурации происходит из-за недостаточной санитизации входных данных.
Исправление: рекомендуется как можно скорее провести обновление кластеров Kubernetes или временно отключить компонент admission controller или ограничить к нему сетевой доступ, разрешив его только со стороны Kubernetes API Server.
Zero-day уязвимость в Chrome (CVE-2025-2783)
CVSS: 8.3
Об уязвимости: CVE-2025-2783 связана с некорректной обработкой дескрипторов в компоненте Mojo на платформе Windows.
POC: https://github.com/bronsoneaver/CVE-2025-2783
Эксплуатация: Уязвимость позволяла злоумышленнику обойти защиту песочницы без выполнения явно вредоносных действий, как будто защита отсутствовала вовсе. Причиной оказалась логическая ошибка во взаимодействии между песочницей Chrome и операционной системой.
Исправление: рекомендуется как можно скорее провести обновление Google Chrome для всех пользователей.
Zero-click уязвимость NTLM Hash Leak via RAR/ZIP Extraction and .library-ms File (CVE-2025-24071)
CVSS: 6.5
Об уязвимости: CVE-2025-24071 позволяет атакующим получить NetNTLMv2-хеш-суммы паролей в результате некорректной обработки файлов .library-ms в Windows Explorer.
POC: https://github.com/0x6rss/CVE-2025-24071_PoC
Эксплуатация: Windows Explorer автоматически инициирует запрос на аутентификацию SMB, когда файл .Librarary-MS извлекается из архива .rar, что приводит к раскрытию хэша NTLM. Пользователю не нужно открывать или выполнять файл - простого извлечение его достаточно, чтобы запустить утечку.
Исправление: рекомендуется как можно скорее провести обновление для всех пользователей.
Outlook RCE Vulnerability (CVE-2025-21298)
CVSS: 9.8
Об уязвимости: CVE-2025-21298 — это критическая уязвимость удаленного выполнения кода (RCE), обнаруженная в ole32.dll, в частности в функции UtOlePresStmToContentsStm. Уязвимость возникает из-за условия двойного освобождения, что приводит к потенциальной манипуляции памятью и удаленному выполнению кода.
POC: https://github.com/ynwarcs/CVE-2025-21298?utm_source=www.vulnu.com&utm_medium=referral&utm_campaign=zero-click-ole-rce-cve-2025-21298-microsoft-outlook-impacted
Эксплуатация: В сценарии атаки по электронной почте злоумышленник может воспользоваться уязвимостью, отправив жертве специально сформированное электронное письмо. Эксплуатация уязвимости может включать либо открытие жертвой специально созданного электронного письма с помощью уязвимой версии программного обеспечения Microsoft Outlook, либо отображение приложением Outlook жертвы предварительного просмотра специально созданного электронного письма. Это может привести к тому, что злоумышленник выполнит удаленный код на машине жертвы.
Исправление: рекомендуется как можно скорее провести обновление для всех пользователей.
Exploit Active Directory Domain Services (CVE-202521293)
CVSS: 8.8
Об уязвимости: Уязвимость позволяет любому аутентифицированному пользователю получить права уровня SYSTEM POC: https://birkep.github.io/posts/Windows-LPE/#proof-of-conceptcode
Эксплуатация: Первопричиной CVE-2025-21293 являются неправильно настроенные разрешения реестра для группы Network Configuration Operators . Эта группа имеет атрибут CreateSubKey для службы DnsCache и NetBT, и этот атрибут позволяет пользователям в группе создавать подразделы существующих разделов реестра. Используя атрибут CreateSubKey, регистрируются специальные подразделы реестра, связанных с мониторингом производительности. После создания подразделов реестра внедряется вредоносная DLL в целевую систему. Опрашивая счетчики производительности с помощью WMI, загружается библиотека счетчиков производительности, включая вредоносную DLL. Поскольку WMI опрашивает счетчики производительности с повышенными привилегиями, он выполняет вредоносную DLL с привилегиями SYSTEM, расширяя доступ злоумышленника.
Исправление: рекомендуется как можно скорее провести обновление для всех пользователей.
Zero-click уязвимость LDAP Nightmare (CVE-202449112, CVE-2024-49113)
CVSS: 9.8
Об уязвимости: CVE-2024-49112 Уязвимость реализации протокола службы каталогов LDAP операционной системы Microsoft Windows связана с целочисленным переполнением.
CVE-2024-49113 Уязвимость реализации протокола службы каталогов
LDAP (Lightweight Directory Access Protocol) операционных систем Microsoft Windows связана с использованием памяти после ее освобождения
POC: https://github.com/Dliv3/CVE-2024-49112
Эксплуатация: Эксплуатация уязвимости может позволить нарушителю, действующему удаленно, вызвать отказ в обслуживании или выполнить произвольный код.
Исправление: рекомендуется как можно скорее провести обновление для всех пользователей.
