В этой статье мы проведём краткий обзор фишинговых атак группировок Dark Gaboon и TA558 обнаруженных нами в течение текущего квартала. Обе группировки крайне активны и нацелены на российские компании.
Dark Gaboon
Тип – Сybercrime
Псевдонимы - Vengeful Wolf
Группа DarkGaboon оставалась незамеченной более полутора лет — её кибератаки на российские организации фиксируются с мая 2023 года. Основной вектор атак направлен на финансовые подразделения компаний различного профиля, с целью компрометации инфраструктуры и дальнейшего внедрения вредоносного ПО.
Для первоначального доступа в инфраструктуру используется фишинг, рассылки осуществляются с уже скомпрометированных почтовых адресов. Фишинговые сообщения отличаются высокой степенью достоверности: в них используются аутентичные шаблоны деловых писем, лексика, соответствующая российской финансовой документации, а также грамотно оформленные вложения. В ряде случаев злоумышленники применяют омоглифы (визуально схожие символы из разных алфавитов) в названиях файлов для обхода систем защиты и затруднения детектирования.

Содержание одного из вредоносных архивов
Выше представлено содержание одного из обнаруженных нами вредоносных архивов, распространяемых группой DarkGaboon. В архиве находится 2 файла:
- Образец.rtf
- Акт сверки взаиморасчетов по состоянию на 23.01.2025 года.exe
Файл «Образец.rtf» выступает в качестве приманки и содержит грамотно оформленный документа для заполнения «Акта Сверки».
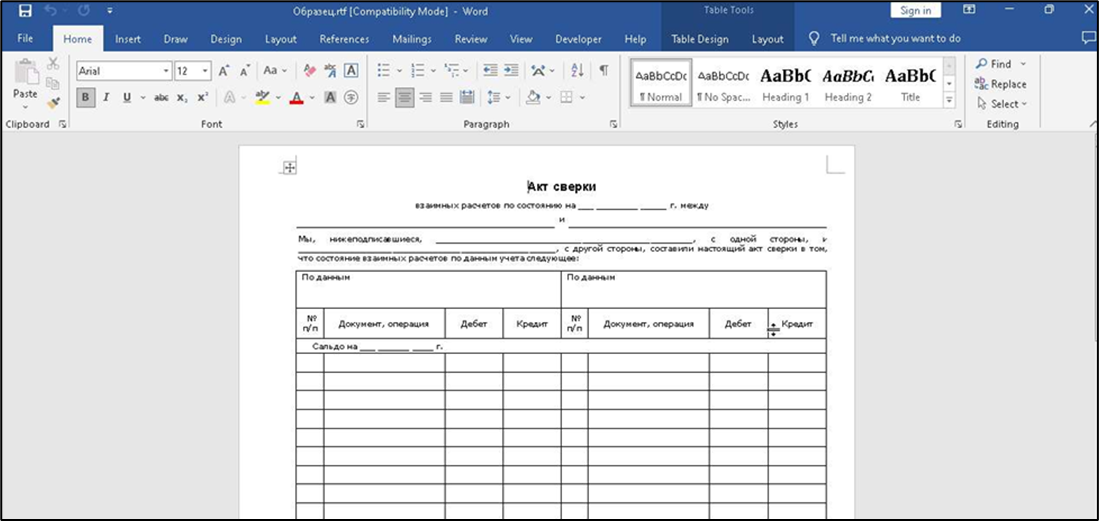
Чаcть документа приманки "Образец.rtf"
А исполняемый файл «Акт сверки взаиморасчетов по состоянию на 23.01.2025 года.exe» является сэмплом Revenge-RAT.
Revenge-RAT – вредоносное программное обеспечение класса Remote Access Trojan, RAT, впервые зафиксированное в 2016 году. Основные возможности RevengeRAT включают удалённое выполнение команд, управление файлами и процессами, модификацию системного реестра, запись нажатий клавиш (кейлоггинг), захват изображений с экрана, доступ к веб-камере и микрофону, а также сбор системной информации и данных о пользователе.
Стоит отметить, что исполняемые файлы распространяемы DarkGabon имеют иконки легитимных офисных приложений, например в представленном нами случае, файл имел иконку Microsof Excel
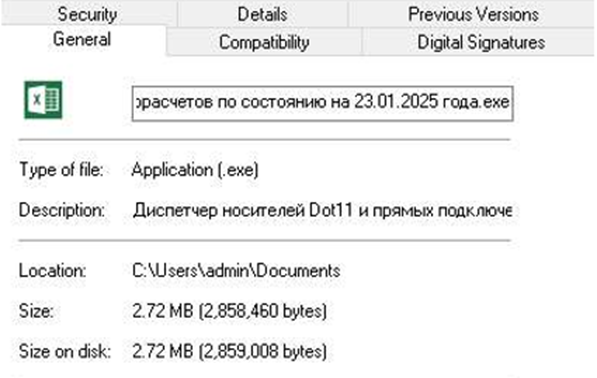
Исполняемый файл
IOC
Сетевые индикаторы
Почтовые индикаторы
Файловые индикаторы
TA558
Тип – Cybercrime
Псевдонимы - Romantic Wolf, ODYSSEY SPIDER
Группа TA558 активна как минимум с 2018 года и специализируется на кибератаках с целью финансовой выгоды. Первоначально её деятельность была сосредоточена на гостиничном и туристическом секторах стран Латинской Америки, однако с течением времени наблюдается существенное расширение как целевых отраслей, так и географического охвата. В настоящий момент основные цели группировки включают финансовые и государственные организации по всему миру.
Для доставки вредоносного программного обеспечения (ВПО) группа TA558 применяет многоэтапные фишинговые кампании, в рамках которых используются различные приёмы социальной инженерии и технические методы обхода защитных механизмов. Зачастую в качестве полезной нагрузки применяются трояны удалённого доступа, самыми частыми обнаруженными являются ВПО Agent Tesla и Remcos RAT.
Одной из характерных паттернов группировки является использование префикса «RE:» в теме письма с целью создать у получателя ложное впечатление о ранее ведущейся переписке. В качестве вложений злоумышленники применяют офисные документы, например:
• KRI2024000006885.xls
• Plaćanje_swift.docx
Еще одним уникальным паттерном для группировки ТA558 является использование очень длинных названий файлов, которые выступают в качестве полезной нагрузки.
Ниже представлен один из примеров, обнаруженных нами фишинговых писем группировки TA558
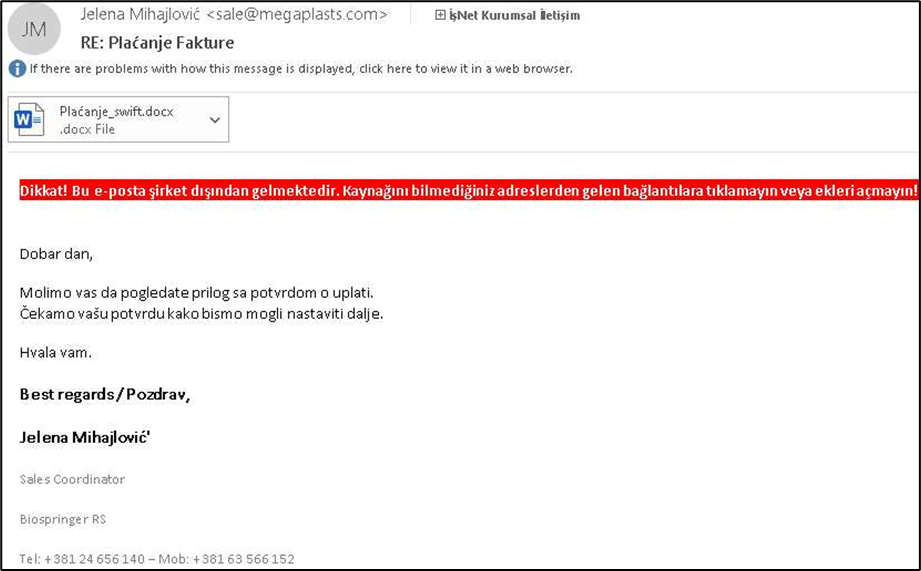
Фишинговое письмо группировки TA558
При открытии вложенного файла происходит обращения к C2 cерверу по ссылке “http://152.228.229[.]214/54/buh/bh/shegivenmebestthingsentietimetogivenmebesthings______betterthingswithbetterwaygetbackwithgreatforme__________bestthingsbetterthingstniertieme.doc” для загрузки и запуска документа “seemybestversionentiretimeshegivenmebestthingsever___________seethebestthingstogivemebestthingswithgreatthings_________goodbestthingshappenedentiretimegivenmebestth.doc” в формате RTF. С помощью данного документа осуществляется попытка эксплуатации уязвимости CVE-2017-11882 — известной уязвимости Microsoft Office, связанной с обработкой ссылок на внешние HTA-файлы.
В случае успешной эксплуатации осуществляется загрузка вредоносного HTA-файла, который инициирует установку Remcos RAT на целевой хост. На момент анализа С2 сервер, предназначенный для загрузки HTA, уже был недоступен.
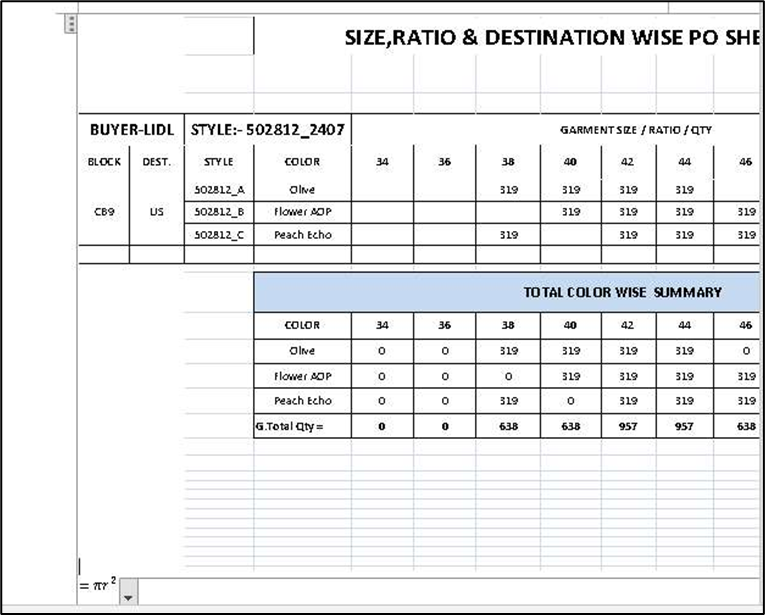
Документ приманка
Дополнительное внимание заслуживает тот факт, что темы писем и названия вложений чаще всего написаны не на русском языке. В текущем квартале были зафиксированы сообщения на следующих языках:
• Хорватский: RE: Plaćanje Fakture
• Болгарский: RE: Поръчки 25.01.2025
• Румынский: RE: ordin de plată
Данная активность указывает на то, что TA558, скорее всего, использует автоматизированные механизмы рассылки, а не выбирает цели вручную.
